Χάκερ έβαλαν πορνό σε γιγαντοοθόνες δρόμων – Σε Αίγυπτο, Μαλαισία και Βραζιλία ταυτόχρονα
Χάκερ έβαλαν πορνό σε γιγαντοοθόνες δρόμων – Σε Αίγυπτο, Μαλαισία και Βραζιλία ταυτόχρονα (Βίντεο)
Πορνογραφικό υλικό προβλήθηκε σε ψηφιακές διαφημιστικές πινακίδες στην Αίγυπτο, τη Μαλαισία και τη Βραζιλία λόγω κυβερνοεπίθεσης σε λογισμικό διαχείρισης περιεχομένου.
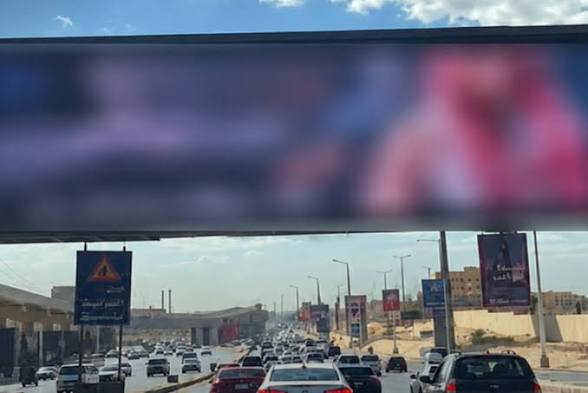
Οδηγοί στη Γκίζα της Αιγύπτου βρέθηκαν μπροστά σε πορνογραφικά βίντεο που προβάλλονταν σε μεγάλη ψηφιακή πινακίδα πάνω από έναν από τους πιο πολυσύχναστους οδικούς άξονες της χώρας.
Το περιστατικό σημειώθηκε την Πέμπτη 29 Οκτωβρίου 2026, ενώ την ίδια ημέρα αντίστοιχες προβολές καταγράφηκαν στη Μαλαισία και τη Βραζιλία.
Η αιγυπτιακή οθόνη βρίσκεται στον οδικό άξονα της 26ης Ιουλίου, που συνδέει το Κάιρο με τα δυτικά προάστιά του. Οδηγοί σταμάτησαν τα αυτοκίνητά τους και κατέγραψαν με τα κινητά τους όσα εμφανίζονταν στην πινακίδα, με τις εικόνες να διαδίδονται γρήγορα στα κοινωνικά δίκτυα.
Οι αιγυπτιακές αρχές δεν κατονόμασαν τον διεθνή πάροχο ούτε τις άλλες χώρες στην ανακοίνωσή τους. Ανέφεραν ότι η εταιρεία έλαβε τεχνικά μέτρα για τη διακοπή των μεταδόσεων μέχρι την αντιμετώπιση της παραβίασης, ενώ κινήθηκαν οι προβλεπόμενες νομικές διαδικασίες.
Πρόκειται για εταιρεία που δημιουργήθηκε το 2022 από τη συνεργασία της σαουδαραβικής Arabian Contracting Services με την αιγυπτιακή United Media Services. Στο τέλος του 2025 το αιγυπτιακό δίκτυό της αριθμούσε 1.926 διαφημιστικές εγκαταστάσεις, από τις οποίες 239 ψηφιακές, με παρουσία στο Κάιρο, στη Γκίζα, στην Αλεξάνδρεια και στη βόρεια ακτή της χώρας.
Το σύνολο περιλάμβανε 510 εγκαταστάσεις εξωτερικού χώρου και 1.416 εσωτερικού χώρου. Οι αριθμοί αυτοί περιγράφουν το μέγεθος του δικτύου της εταιρείας και δεν αποτελούν απολογισμό των οθονών που παραβιάστηκαν.
Οκτώ οθόνες στη Μαλαισία και περιστατικό στη Βραζιλία
Στο Κλουάνγκ της πολιτείας Τζοχόρ, στη Μαλαισία, η αστυνομία ερευνά την προβολή άσεμνου περιεχομένου σε οκτώ οθόνες LED του δημοτικού συμβουλίου. Πρόκειται για οθόνες δημόσιας ενημέρωσης σε διαφορετικά σημεία της πόλης, μεταξύ των οποίων το Dataran Tasik Kluang, το Taman Intan και η διαδρομή προς το Kahang.
Το δημοτικό συμβούλιο ανακοίνωσε διακοπή λειτουργίας των οθονών, ζήτησε συγγνώμη από τους κατοίκους και γνωστοποίησε ότι συνεργάζεται με τον προμηθευτή για τον εντοπισμό της αιτίας, την αποκατάσταση και την ενίσχυση της ασφάλειας.
Στην υπόθεση παρενέβη την 1η Νοεμβρίου η υφυπουργός Επικοινωνιών Teo Nie Ching, καλώντας δημόσιους φορείς και ιδιωτικές επιχειρήσεις να πραγματοποιούν ελέγχους κυβερνοασφάλειας. Η ίδια ανέφερε ότι η αρμόδια επιτροπή επικοινωνιών MCMC ήταν έτοιμη να προσφέρει τεχνική υποστήριξη, αν ζητούνταν από τον δήμο.
Στη Βραζιλία, αντίστοιχο περιστατικό καταγράφηκε στο Campo Maior, στην πολιτεία Piauí, σε διαφημιστική οθόνη δίπλα στον δρόμο BR-343. Η εταιρεία Ferreira & Ferreira, που είναι υπεύθυνη για την εγκατάσταση, απέδωσε την προβολή πορνογραφικού υλικού σε κυβερνοεπίθεση.
Η εταιρεία δήλωσε ότι έθεσε αμέσως τον εξοπλισμό εκτός λειτουργίας, κατέθεσε αναφορά στην αστυνομία και έλαβε τεχνικά και νομικά μέτρα. Παράλληλα, ζήτησε συγγνώμη από κατοίκους, πεζούς, οδηγούς και διαφημιζόμενους για το περιεχόμενο που προβλήθηκε χωρίς την έγκρισή της.
Οι ισχυρισμοί των χάκερ και το ζήτημα της οδικής ασφάλειας
Την ευθύνη για παραβιάσεις σε διαφορετικές χώρες διεκδικεί η ομάδα Leakers$, η οποία διατηρεί κανάλι στο Telegram. Η ομάδα υποστηρίζει ότι, μέσω αυτοματοποιημένης σάρωσης, εντόπισε χιλιάδες εκτεθειμένα συστήματα μέσα σε περίπου δύο ώρες. Αποδίδει τις παραβιάσεις σε ευπάθεια του λογισμικού που μεταδίδει περιεχόμενο στις οθόνες.
Οι Leakers$ δηλώνουν ότι δεν ζητούν λύτρα και ότι στόχος τους ήταν να καταδείξουν την ελλιπή προστασία των εγκαταστάσεων. Υποστηρίζουν, μάλιστα, ότι η παραβίαση ήταν τόσο εύκολη ώστε θα μπορούσε να την πραγματοποιήσει «οποιοσδήποτε με δύο εγκεφαλικά κύτταρα», κατηγορώντας τις εταιρείες ότι επενδύουν μεγάλα ποσά σε δίκτυα οθονών χωρίς επαρκή μέτρα ασφαλείας.
Η προστασία αυτών των εγκαταστάσεων αποτελεί ήδη αντικείμενο συγκεκριμένων οδηγιών του κλάδου. Ο αμερικανικός σύνδεσμος υπαίθριας διαφήμισης OAAA, στον οδηγό ασφαλείας του 2024, συστήνει ρητά να μη χρησιμοποιούνται οι προεπιλεγμένοι κωδικοί των κατασκευαστών και να αποφεύγεται ο ίδιος κωδικός σε πολλές οθόνες.
Στα μέτρα που προτείνει περιλαμβάνονται ο περιορισμός της απομακρυσμένης πρόσβασης, η πολυπαραγοντική ταυτοποίηση, οι ασφαλείς συνδέσεις και η έγκαιρη εγκατάσταση ενημερώσεων λογισμικού. Συστήνει επίσης αφαίρεση δικαιωμάτων από όσους δεν χρειάζονται πλέον πρόσβαση, ορισμό υπευθύνου ασφαλείας και δυνατότητα άμεσης απενεργοποίησης μιας οθόνης σε περίπτωση παραβίασης.
Για την Ελλάδα, η ουσιαστική προέκταση της υπόθεσης είναι η ανάγκη ελέγχου της ασφάλειας κάθε αντίστοιχης εγκατάστασης. Οι υπεύθυνοι λειτουργίας χρειάζεται να γνωρίζουν ποιος έχει πρόσβαση στο περιεχόμενο, πώς προστατεύεται η σύνδεση και ποιος μπορεί να διακόψει αμέσως την προβολή αν χαθεί ο έλεγχος. Μια ψηφιακή πινακίδα που βρίσκεται στο οπτικό πεδίο των οδηγών χρειάζεται τεχνική προστασία και σαφή ευθύνη λειτουργίας.